
Szkolenie ISO/IEC 27001:2022
– Audytor Wewnętrzny i Pełnomocnik SZBI 3w1
Wymagania ISO 27001 + Pełnomocnik Systemu Zarządzania Bezpieczeństwem Informacji + Audytor Wewnętrzny + Załącznik A normy
Chcesz nauczyć się skutecznie zarządzać bezpieczeństwem informacji, prawidłowo dobierać zabezpieczenia i samodzielnie przeprowadzać audyty wewnętrzne ISO/IEC 27001?
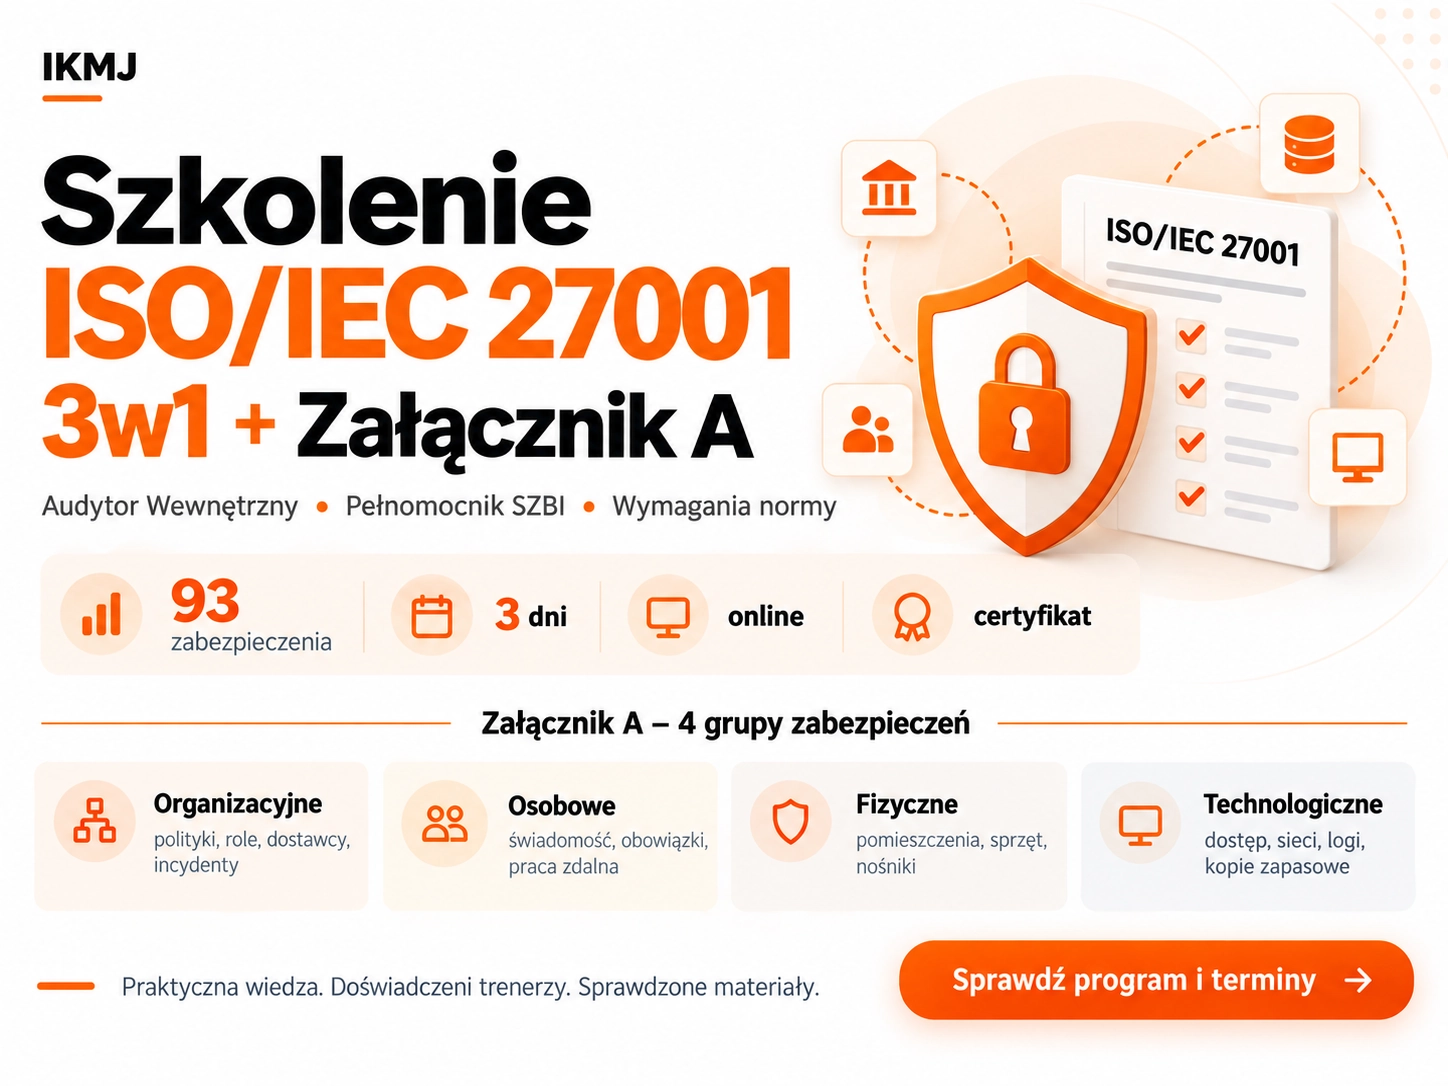
Szkolenie ISO 27001 3w1 organizowane przez Instytut Kształcenia Menadżerów Jakości łączy trzy kluczowe obszary kompetencji w jednym programie, rozszerzonym o praktyczną interpretację zabezpieczeń z Załącznika A.
Podczas szkolenia dowiesz się:
- jak interpretować wymagania normy ISO/IEC 27001:2022 i odnosić je do działalności organizacji,
- jak wdrożyć, utrzymywać i doskonalić System Zarządzania Bezpieczeństwem Informacji (SZBI/ISMS),
- jak identyfikować zagrożenia, oceniać ryzyko i dobierać odpowiednie zabezpieczenia,
- jak stosować 93 zabezpieczenia opisane w Załączniku A normy,
- jak organizować pracę Pełnomocnika ds. SZBI,
- jak planować, przeprowadzać i dokumentować audyty wewnętrzne ISO 27001.
Szkolenie prowadzone jest online na żywo przez trenerów posiadających doświadczenie we wdrażaniu i audytowaniu systemów zarządzania bezpieczeństwem informacji.
| Najważniejsze informacje | Szczegóły |
|---|---|
| Podstawa szkolenia | ISO/IEC 27001:2022 + Amd 1:2024 |
| Wytyczne audytowania | zasady audytowania systemów zarządzania |
| Zakres | Wymagania + Pełnomocnik SZBI + Audytor Wewnętrzny + Załącznik A |
| Forma szkolenia | Online na żywo z trenerem |
| Czas trwania | 3 dni, 18 godzin |
| Forma zajęć | Omówienie zagadnień, dyskusja, przykłady i ćwiczenia |
| Zakres Załącznika A | 93 zabezpieczenia w 4 grupach |
| Grupa | Kameralne grupy, gwarancja terminu już od 1 uczestnika |
| Sprawdzenie wiedzy | Egzamin online |
| Dokument | Certyfikat po zdaniu egzaminu albo zaświadczenie o uczestnictwie |
Sprawdź terminy i ceny szkolenia ISO 27001
Zobacz też KALENDARZ wszystkich naszych szkoleń
Szkolenie ISO 27001 3w1 – jedno szkolenie, kompleksowe kompetencje
Bezpieczeństwo informacji nie ogranicza się do zabezpieczenia komputerów, ochrony sieci i tworzenia dokumentacji. Skuteczny System Zarządzania Bezpieczeństwem Informacji wymaga również właściwego podziału odpowiedzialności, oceny ryzyka, nadzoru nad dostawcami, świadomości pracowników i systematycznej oceny stosowanych rozwiązań.
Dlatego szkolenie IKMJ łączy wiedzę potrzebną do zrozumienia wymagań normy, zarządzania SZBI oraz audytowania systemu.
1. Wymagania ISO/IEC 27001
Poznasz strukturę i wymagania normy. Nauczysz się interpretować je w odniesieniu do procesów, informacji, zasobów i ryzyka występującego w organizacji.
2. Pełnomocnik ds. Systemu Zarządzania Bezpieczeństwem Informacji
Dowiesz się, jak organizować funkcjonowanie SZBI, koordynować działania dotyczące bezpieczeństwa informacji, nadzorować dokumentację oraz przygotowywać organizację do audytów i przeglądów zarządzania.
3. Audytor Wewnętrzny ISO/IEC 27001
Nauczysz się planowania audytów, prowadzenia rozmów audytowych, zbierania dowodów, identyfikowania niezgodności oraz dokumentowania wyników audytu.
Dodatkowo: Załącznik A – 93 zabezpieczenia bezpieczeństwa informacji
Poznasz cztery grupy zabezpieczeń oraz zasady ich doboru, wdrażania i oceny skuteczności. Dowiesz się, dlaczego nie wszystkie zabezpieczenia muszą być stosowane w każdej organizacji i jak uzasadniać podejmowane decyzje.
Połączenie tych zagadnień pozwala spojrzeć na SZBI jako na spójny system zarządzania, a nie zestaw niezależnych procedur i zabezpieczeń technicznych.
Sprawdź również, czym jest ISO/IEC 27001 i jak działa System Zarządzania Bezpieczeństwem Informacji.
Dla kogo przeznaczone jest szkolenie ISO/IEC 27001?
Szkolenie przygotowaliśmy zarówno dla osób rozpoczynających pracę z normą ISO 27001, jak i specjalistów, którzy chcą uporządkować swoją wiedzę lub rozszerzyć kompetencje zawodowe.
Dla przyszłych Pełnomocników SZBI i koordynatorów bezpieczeństwa informacji
Jeśli powierzono Ci zadanie wdrożenia, utrzymywania lub doskonalenia Systemu Zarządzania Bezpieczeństwem Informacji, poznasz wymagania normy oraz sposoby organizowania pracy z systemem.
Dla przyszłych Audytorów Wewnętrznych ISO 27001
Nauczysz się oceniać zgodność systemu z wymaganiami normy, identyfikować niezgodności oraz formułować ustalenia audytowe na podstawie obiektywnych dowodów.
Dla pracowników działów IT i cyberbezpieczeństwa
Poznasz wymagania zarządcze ISO/IEC 27001 oraz sposób powiązania zabezpieczeń technicznych z ryzykiem, celami biznesowymi i odpowiedzialnością organizacyjną.
Dla specjalistów ds. compliance, ryzyka, jakości i ochrony danych
Dowiesz się, jak połączyć zarządzanie bezpieczeństwem informacji z funkcjonującymi procesami organizacji oraz wymaganiami prawnymi, umownymi i regulacyjnymi.
Dla kierownictwa i osób odpowiedzialnych za wdrożenie ISO 27001
Zrozumiesz, jak planować działania związane z bezpieczeństwem informacji, ustalać odpowiedzialność, nadzorować ryzyko oraz przygotowywać organizację do certyfikacji.
Szkolenie jest odpowiednie także dla osób bez wcześniejszego doświadczenia w ISO 27001. Program rozpoczyna się od podstaw i stopniowo przechodzi do zagadnień praktycznych.
Program szkolenia ISO/IEC 27001:2022 – wymagania, Pełnomocnik, Audytor i Załącznik A
Program obejmuje trzy główne zakresy szkolenia 3w1 oraz rozbudowaną część poświęconą zabezpieczeniom informacji.
Moduł 1. Wymagania normy ISO/IEC 27001:2022
W pierwszej części poznasz podstawy funkcjonowania Systemu Zarządzania Bezpieczeństwem Informacji i wymagania normy ISO/IEC 27001.
Zakres tematyczny obejmuje:
- znaczenie poufności, integralności i dostępności informacji,
- kontekst organizacji i potrzeby stron zainteresowanych,
- określanie zakresu SZBI,
- przywództwo i odpowiedzialność kierownictwa,
- politykę bezpieczeństwa informacji,
- identyfikację zagrożeń i ocenę ryzyka,
- planowanie postępowania z ryzykiem i celów bezpieczeństwa,
- kompetencje, komunikację i udokumentowane informacje,
- nadzór nad procesami i działaniami operacyjnymi,
- monitorowanie, audyty wewnętrzne i przeglądy zarządzania,
- postępowanie z niezgodnościami i doskonalenie SZBI.
Uwzględniamy również zmianę ISO/IEC 27001:2022/Amd 1:2024 dotyczącą uwzględniania kwestii związanych ze zmianą klimatu w kontekście organizacji i potrzeb stron zainteresowanych.
Przykład praktyczny
Firma usługowa przechowuje dokumentację klientów w chmurze, a pracownicy korzystają z komputerów służbowych i pracują zdalnie.
Jak określić zakres SZBI? Kto odpowiada za bezpieczeństwo danych przechowywanych u dostawcy? Jak zidentyfikować ryzyko związane z utratą dostępu do dokumentów?
Na takich sytuacjach pokazujemy, jak przełożyć wymagania normy na rzeczywiste działania organizacji.
Moduł 2. Pełnomocnik ds. Systemu Zarządzania Bezpieczeństwem Informacji
W tej części poznasz zadania osób odpowiedzialnych za organizację, utrzymywanie i doskonalenie systemu ISO/IEC 27001.
Zakres obejmuje:
- planowanie wdrożenia i rozwoju SZBI,
- ustalanie odpowiedzialności za bezpieczeństwo informacji,
- opracowywanie i nadzorowanie dokumentacji,
- organizowanie oceny ryzyka i postępowania z ryzykiem,
- nadzór nad stosowanymi zabezpieczeniami,
- monitorowanie celów i mierników bezpieczeństwa,
- zarządzanie zmianami i działaniami doskonalącymi,
- przygotowanie przeglądów zarządzania,
- współpracę z kierownictwem i właścicielami procesów,
- przygotowanie organizacji do audytów i certyfikacji.
Przykład praktyczny
W organizacji istnieją procedury bezpieczeństwa, ale poszczególne działy nie wiedzą, kto odpowiada za ich stosowanie, a dokumentacja nie odzwierciedla rzeczywistych działań.
Jak podzielić odpowiedzialność, określić priorytety i sprawić, żeby SZBI wspierał organizację zamiast stanowić wyłącznie formalną dokumentację?
Podczas szkolenia poznasz podejście pozwalające powiązać wymagania normy z codziennym zarządzaniem organizacją.
Moduł 3. Załącznik A ISO/IEC 27001:2022 – 93 zabezpieczenia
Załącznik A jest jednym z najważniejszych obszarów praktycznych Systemu Zarządzania Bezpieczeństwem Informacji.
Zawiera 93 zabezpieczenia, pogrupowane w cztery kategorie. Ich stosowanie powinno wynikać z analizy ryzyka, potrzeb organizacji oraz mających zastosowanie wymagań.
Zabezpieczenia organizacyjne – 37 zabezpieczeń
Obejmują zasady organizowania bezpieczeństwa informacji, zarządzanie odpowiedzialnością i nadzór nad procesami.
Przykładowe zagadnienia:
- polityki bezpieczeństwa informacji,
- klasyfikowanie informacji i zarządzanie aktywami,
- bezpieczeństwo informacji w relacjach z dostawcami,
- zarządzanie bezpieczeństwem usług chmurowych,
- reagowanie na incydenty i zarządzanie nimi,
- bezpieczeństwo informacji podczas zakłóceń działalności.
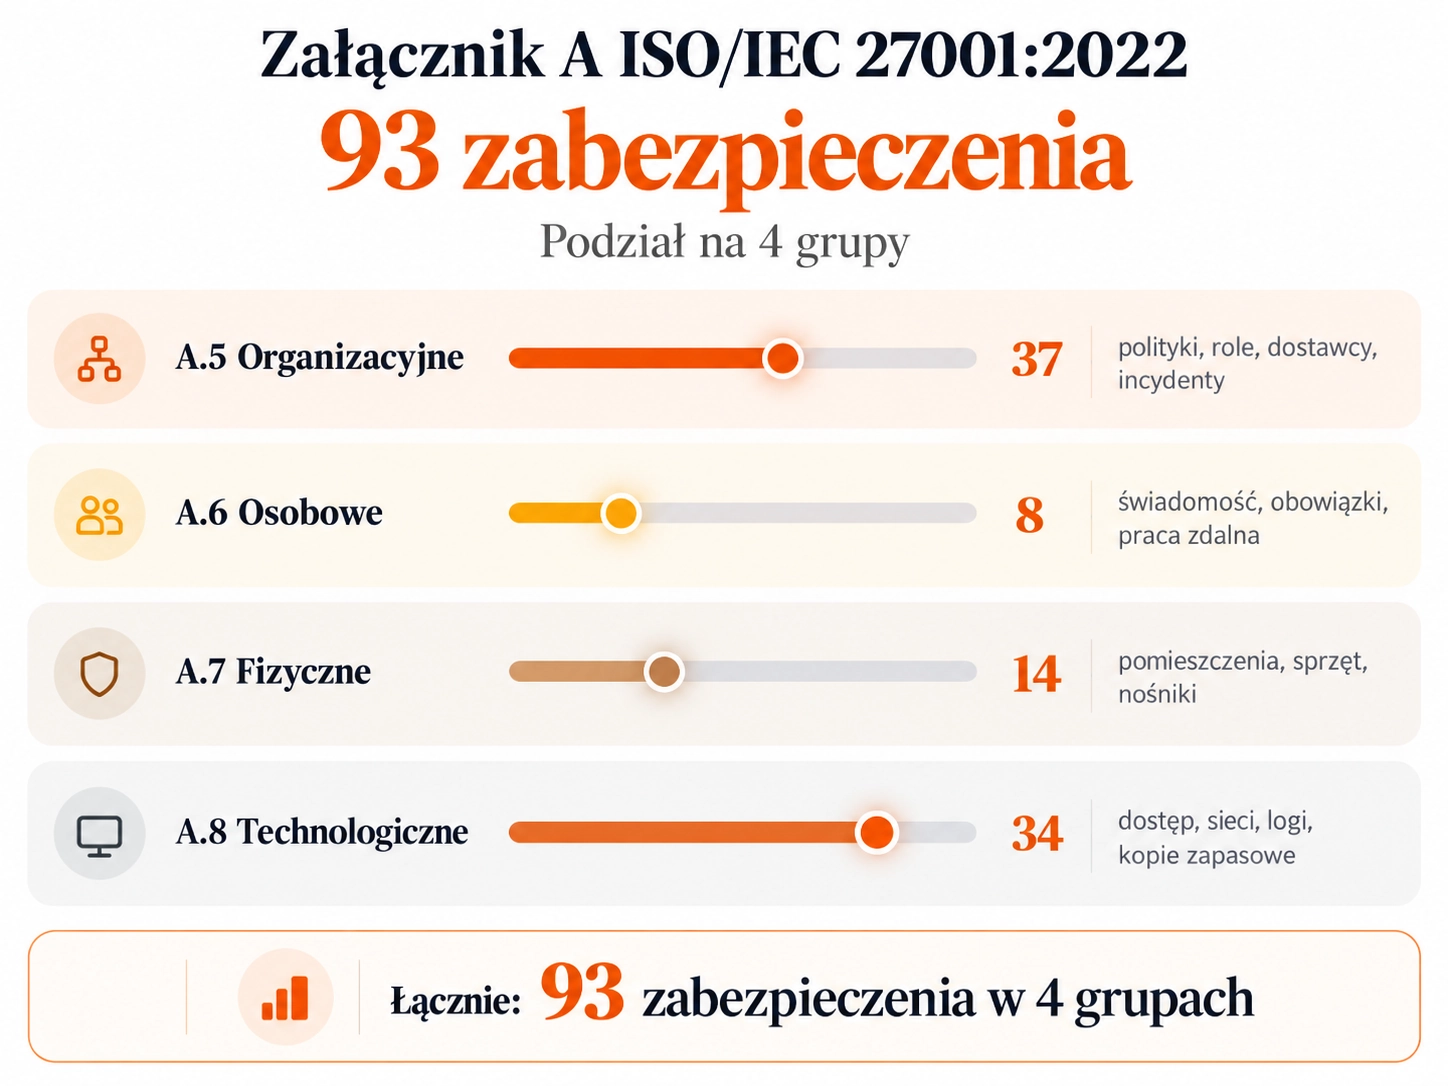
Zabezpieczenia osobowe – 8 zabezpieczeń
Dotyczą roli pracowników i innych osób mających dostęp do informacji organizacji.
Poznasz zagadnienia związane z:
- weryfikacją personelu,
- odpowiedzialnością za bezpieczeństwo informacji,
- budowaniem świadomości i szkoleniem pracowników,
- obowiązkami związanymi z zakończeniem współpracy,
- pracą zdalną,
- zgłaszaniem zdarzeń związanych z bezpieczeństwem informacji.
Zabezpieczenia fizyczne – 14 zabezpieczeń
Obejmują ochronę lokalizacji, pomieszczeń, urządzeń i infrastruktury organizacji.
Przykłady:
- kontrola fizycznego dostępu,
- zabezpieczenie pomieszczeń i sprzętu,
- ochrona urządzeń przed zagrożeniami środowiskowymi,
- bezpieczeństwo nośników danych,
- bezpieczne usuwanie lub ponowne wykorzystanie sprzętu.
Zabezpieczenia technologiczne – 34 zabezpieczenia
Dotyczą ochrony systemów informatycznych, infrastruktury i informacji przetwarzanych za pomocą technologii.
W programie uwzględniamy m.in.:
- zarządzanie tożsamością i uprawnieniami,
- uwierzytelnianie i kontrolę dostępu,
- ochronę przed złośliwym oprogramowaniem,
- zarządzanie podatnościami technicznymi,
- kopie zapasowe i możliwość odtworzenia danych,
- rejestrowanie zdarzeń i monitorowanie aktywności,
- ochronę sieci i transmisji informacji,
- kryptografię,
- bezpieczne wytwarzanie i rozwój oprogramowania,
- zapobieganie wyciekom danych.
Jak dobrać odpowiednie zabezpieczenia?
Nie każda organizacja potrzebuje identycznych zabezpieczeń. Inne ryzyka występują w firmie produkcyjnej, inne w biurze rachunkowym, a jeszcze inne u dostawcy usług IT.
Przykładowo organizacja przechowująca poufne informacje w chmurze powinna ocenić ryzyka związane z dostawcą, zarządzaniem dostępem, utratą danych oraz dostępnością usług.
Podczas szkolenia poznasz zależność między oceną ryzyka, wyborem zabezpieczeń a Deklaracją Stosowania (Statement of Applicability – SoA). Dowiesz się, jak uzasadniać włączanie i wyłączanie zabezpieczeń oraz jak oceniać ich stosowanie.
Omówimy również rolę normy ISO/IEC 27002:2022, która zawiera wskazówki dotyczące wdrażania zabezpieczeń informacji.
Moduł 4. Audytor Wewnętrzny ISO/IEC 27001
Ostatni obszar przygotowuje do planowania i przeprowadzania audytów wewnętrznych SZBI.
Poznasz zasady prowadzenia audytów zgodnie z podejściem procesowym, opartym na ryzyku i dowodach audytowych.
Program obejmuje:
- zasady i cele audytu wewnętrznego,
- wymagania dotyczące kompetencji i bezstronności audytora,
- opracowanie programu i planu audytu,
- przygotowanie listy pytań audytowych,
- prowadzenie spotkania otwierającego,
- zbieranie i ocenę dowodów audytowych,
- prowadzenie rozmów z audytowanymi,
- identyfikowanie niezgodności,
- przygotowanie raportu z audytu,
- weryfikację działań korygujących.
Przykład praktyczny
Podczas audytu ustalasz, że organizacja deklaruje wykonywanie regularnych kopii zapasowych. Dokumentacja jest kompletna, ale od dłuższego czasu nie przeprowadzono testu odtworzenia danych.
Czy samo istnienie procedury wystarczy? Jakich dowodów należy szukać? Jak sformułować ustalenie audytowe?
Dowiesz się, jak odróżnić wymaganie normy od przyjętych przez organizację zasad i jak formułować wnioski wynikające z dowodów.
Czego nauczysz się na szkoleniu ISO 27001?
Celem szkolenia jest przygotowanie do praktycznej pracy z Systemem Zarządzania Bezpieczeństwem Informacji.
Po ukończeniu kursu będziesz lepiej przygotowany do:
- interpretowania wymagań ISO/IEC 27001:2022,
- identyfikowania informacji i procesów wymagających ochrony,
- uczestniczenia w ocenie ryzyka bezpieczeństwa informacji,
- dobierania i uzasadniania zabezpieczeń z Załącznika A,
- opracowywania i utrzymywania dokumentacji SZBI,
- koordynowania pracy związanej z funkcjonowaniem systemu,
- planowania i przeprowadzania audytów wewnętrznych,
- przygotowywania organizacji do audytu certyfikującego,
- identyfikowania możliwości doskonalenia bezpieczeństwa informacji.
Wiedza zdobyta podczas szkolenia może zostać wykorzystana zarówno w organizacji posiadającej już SZBI, jak i podczas przygotowywania nowego systemu.
Jak wygląda szkolenie ISO 27001 online z trenerem?
Szkolenie odbywa się w formule zdalnej, na żywo, z udziałem trenera.
Nie jest to samodzielny kurs polegający wyłącznie na odtwarzaniu nagranych lekcji. Podczas zajęć możesz zadawać pytania, omawiać problemy związane z własną organizacją oraz korzystać z doświadczenia prowadzącego.
Czas szkolenia: 3 dni (18 godzin).
Zajęcia prowadzone są w kameralnych grupach. Dzięki temu możliwa jest dyskusja, wyjaśnianie wątpliwości i odnoszenie omawianych zagadnień do rzeczywistych procesów.
Do uczestnictwa wystarczy komputer, stabilne połączenie internetowe oraz możliwość komunikacji z trenerem.
Materiały szkoleniowe, egzamin i certyfikat ISO 27001
Materiały przydatne także po szkoleniu
Uczestnicy otrzymują dostęp do materiałów szkoleniowych oraz przykładowej dokumentacji dotyczącej Systemu Zarządzania Bezpieczeństwem Informacji.
Materiały pomagają utrwalić wiedzę i stanowią wsparcie podczas dalszej pracy z SZBI.
Przykładowe dokumenty wymagają dostosowania do działalności, ryzyka i rzeczywistych zabezpieczeń danej organizacji.
Egzamin online
Szkolenie 3w1 obejmuje egzamin online sprawdzający wiedzę z zakresu Systemu Zarządzania Bezpieczeństwem Informacji oraz audytowania.
Egzamin ma formę testu, a uczestnik otrzymuje możliwość dwóch podejść na zasadach określonych w ofercie szkolenia.
Certyfikat Audytora Wewnętrznego i Pełnomocnika SZBI
Po pozytywnym zdaniu egzaminu uczestnik otrzymuje certyfikat potwierdzający kompetencje z zakresu Audytora Wewnętrznego i/lub Pełnomocnika Systemu Zarządzania Bezpieczeństwem Informacji zgodnie z ISO/IEC 27001.
Certyfikat może zostać wystawiony przez IKMJ, a za dodatkową opłatą dostępna jest możliwość uzyskania dokumentu od jednostki certyfikującej, zgodnie z warunkami oferty.
Jeżeli nie przystąpisz do egzaminu, otrzymasz zaświadczenie potwierdzające uczestnictwo w szkoleniu.
Ważne: Certyfikat uczestnika szkolenia nie jest certyfikatem zgodności Systemu Zarządzania Bezpieczeństwem Informacji organizacji. Certyfikacja firmy stanowi odrębny proces.
Dlaczego warto wybrać szkolenie ISO/IEC 27001 w IKMJ?
Jedno szkolenie zamiast trzech oddzielnych kursów
Podczas jednego programu poznasz wymagania ISO/IEC 27001, zasady zarządzania SZBI i metody prowadzenia audytów wewnętrznych.
Rozbudowana część dotycząca Załącznika A pozwoli również lepiej zrozumieć praktyczne zabezpieczenia informacji.
Szkolenie prowadzone przez praktyków
Trenerzy IKMJ posiadają doświadczenie w prowadzeniu szkoleń, wdrażaniu i audytowaniu systemów zarządzania.
Dzięki temu program nie ogranicza się do omawiania zapisów normy. Uczestnicy poznają także zastosowanie wymagań w organizacjach o różnym profilu działalności.
Kameralne grupy
Małe grupy sprzyjają zadawaniu pytań i omawianiu problemów związanych z własną organizacją.
Możesz wyjaśniać wątpliwości na bieżąco, a nie dopiero po zakończeniu zajęć.
Gwarancja terminu nawet od jednego uczestnika
Jeżeli zgłosisz się na szkolenie i opłacisz udział co najmniej 30 dni przed planowanym terminem, możesz skorzystać z gwarancji realizacji szkolenia w tym terminie, nawet gdy będziesz jedynym uczestnikiem.
Wiedza i dokumentacja
Udział w szkoleniu zapewnia nie tylko możliwość uzyskania certyfikatu, lecz także dostęp do materiałów pomocnych przy wdrażaniu, utrzymywaniu i doskonaleniu SZBI.
CERTYFIKAT AUDYTORA WEWNĘTRZNEGO I PEŁNOMOCNIKA SZBI
Po pozytywnym zdaniu egzaminu otrzymasz Certyfikat Audytora Wewnętrznego i/lub Pełnomocnika ds. Systemu Zarządzania Bezpieczeństwem Informacji wg ISO/IEC 27001:2022.
Certyfikat wystawiany jest przez IKMJ. Możliwe jest również uzyskanie certyfikatu od jednostki certyfikującej za dodatkową opłatą.
Egzamin nie jest obowiązkowy. Jeśli do niego nie przystąpisz, otrzymasz zaświadczenie o uczestnictwie w szkoleniu.
Certyfikaty i zaświadczenia są wydawane po uregulowaniu należności za szkolenie.
Ile kosztuje szkolenie ISO 27001 i jak się zapisać?
Aktualna cena szkolenia, dostępne terminy i warunki uczestnictwa znajdują się w kalendarzu szkoleń IKMJ oraz w ofercie sklepu.
Możesz wybrać dogodną formę zgłoszenia:
Kup i zapłać – przejdź bezpośrednio do sklepu IKMJ, aby kupić udział w szkoleniu online.
Zapisz się bez płatności online – wypełnij formularz zgłoszeniowy bez konieczności dokonywania natychmiastowej płatności online.
Aktualne terminy szkoleń ISO/IEC 27001 – Wybierz szkolenie, sprawdź datę i formę zajęć oraz zarezerwuj udział.
Dostępne terminy szkolenia
ostatnie miejsca
Nie znaleziono szkoleń dla podanej frazy.
Gwarancja realizacji terminu już od jednego uczestnika! Zgłaszając się i opłacając szkolenie co najmniej 30 dni przed jego rozpoczęciem, możesz skorzystać z gwarancji realizacji terminu.
Nie znalazłeś odpowiedniego terminu lub chcesz przeszkolić większą grupę pracowników? Skontaktuj się z IKMJ – przygotujemy propozycję szkolenia dedykowanego dla Twojej organizacji.
Szkolenie ISO 27001 otwarte czy dedykowane dla firmy?
Możesz uczestniczyć w szkoleniu otwartym w jednym z dostępnych terminów albo zamówić szkolenie zamknięte, przygotowane dla pracowników swojej organizacji.
Szkolenie otwarte to wygodne rozwiązanie dla pojedynczych uczestników oraz osób, które chcą zdobyć kompetencje Pełnomocnika SZBI lub Audytora Wewnętrznego ISO/IEC 27001.
Szkolenie dedykowane pozwala dostosować program do działalności firmy, jej systemów informatycznych, procesów, zagrożeń i stosowanych zabezpieczeń.
Przykłady i zagadnienia mogą koncentrować się m.in. na bezpieczeństwie usług chmurowych, ochronie dokumentacji klientów, zarządzaniu dostępem, bezpieczeństwie dostawców czy przygotowaniu do certyfikacji.
Jeżeli planujesz przeszkolić kilka lub więcej osób, szkolenie zamknięte może być bardziej opłacalne niż zakup indywidualnych miejsc na szkoleniu otwartym. Dodatkową korzyścią jest możliwość wspólnego omawiania rozwiązań potrzebnych konkretnej organizacji.
Zapytaj o szkolenie ISO 27001 dla swojego zespołu
Potrzebujesz tylko wybranego zakresu szkolenia ISO 27001?
Kompleksowy kurs 3w1 rekomendujemy osobom, które chcą poznać cały System Zarządzania Bezpieczeństwem Informacji i zdobyć kompetencje potrzebne do jego utrzymywania oraz audytowania.
Jeżeli interesuje Cię bardziej szczegółowy, pojedynczy zakres, możesz również wybrać szkolenie uzupełniające.
Zobacz też szkolenie: Zarządzanie ryzykiem
Dla osób, które chcą rozwinąć kompetencje dotyczące identyfikacji, analizy i oceny ryzyka.
Pełen opis kursu znajduje się na: Szkolenia ISO 31000 – zarządzanie ryzykiem
Powiązane usługi ISO/IEC 27001 – wdrożenie, audyt i certyfikacja
Szkolenie pozwala zdobyć wiedzę i kompetencje potrzebne do pracy z SZBI. Jeżeli Twoja organizacja potrzebuje również wsparcia we wdrażaniu systemu, przeprowadzaniu audytów lub przygotowaniu do certyfikacji, możesz skorzystać z usług IKMJ.
Wdrożenie ISO/IEC 27001
Przygotowanie Systemu Zarządzania Bezpieczeństwem Informacji dopasowanego do działalności organizacji, jej procesów i ryzyka.
Audyt ISO/IEC 27001
Ocena zgodności i skuteczności Systemu Zarządzania Bezpieczeństwem Informacji oraz identyfikacja obszarów wymagających doskonalenia.